來自 SVS Lab 與 Applus+ 聯盟的公告、媒體報導、展會與培訓課程。
9/18 台北,Applus+ Laboratories 與安合規律 CRA 研討會現場精華:從核心功能判產品分類、選符合性路徑,到善用既有認證、現在就能動手的準備順序,帶台灣外銷廠商看懂 CRA 起步。
解析 PCI DSS v4.0.1 對 TLS 協定版本的合規要求,比較 TLS 1.0 至 1.3 的安全差異,並引用 PCI SSC 官方 FAQ 與 NIST SP 800-52 Rev. 2 最新意見徵詢,提供 QSA 顧問觀點的升級建議。
深入解析 PCI DSS v4.0.1 Requirement 11.5.2 檔案完整性監控(FIM)合規要求,比較 OSSEC 與 WAZUH 開源 HIDS 工具的適用場景與限制,並提供 QSA 顧問觀點的實務審查建議。
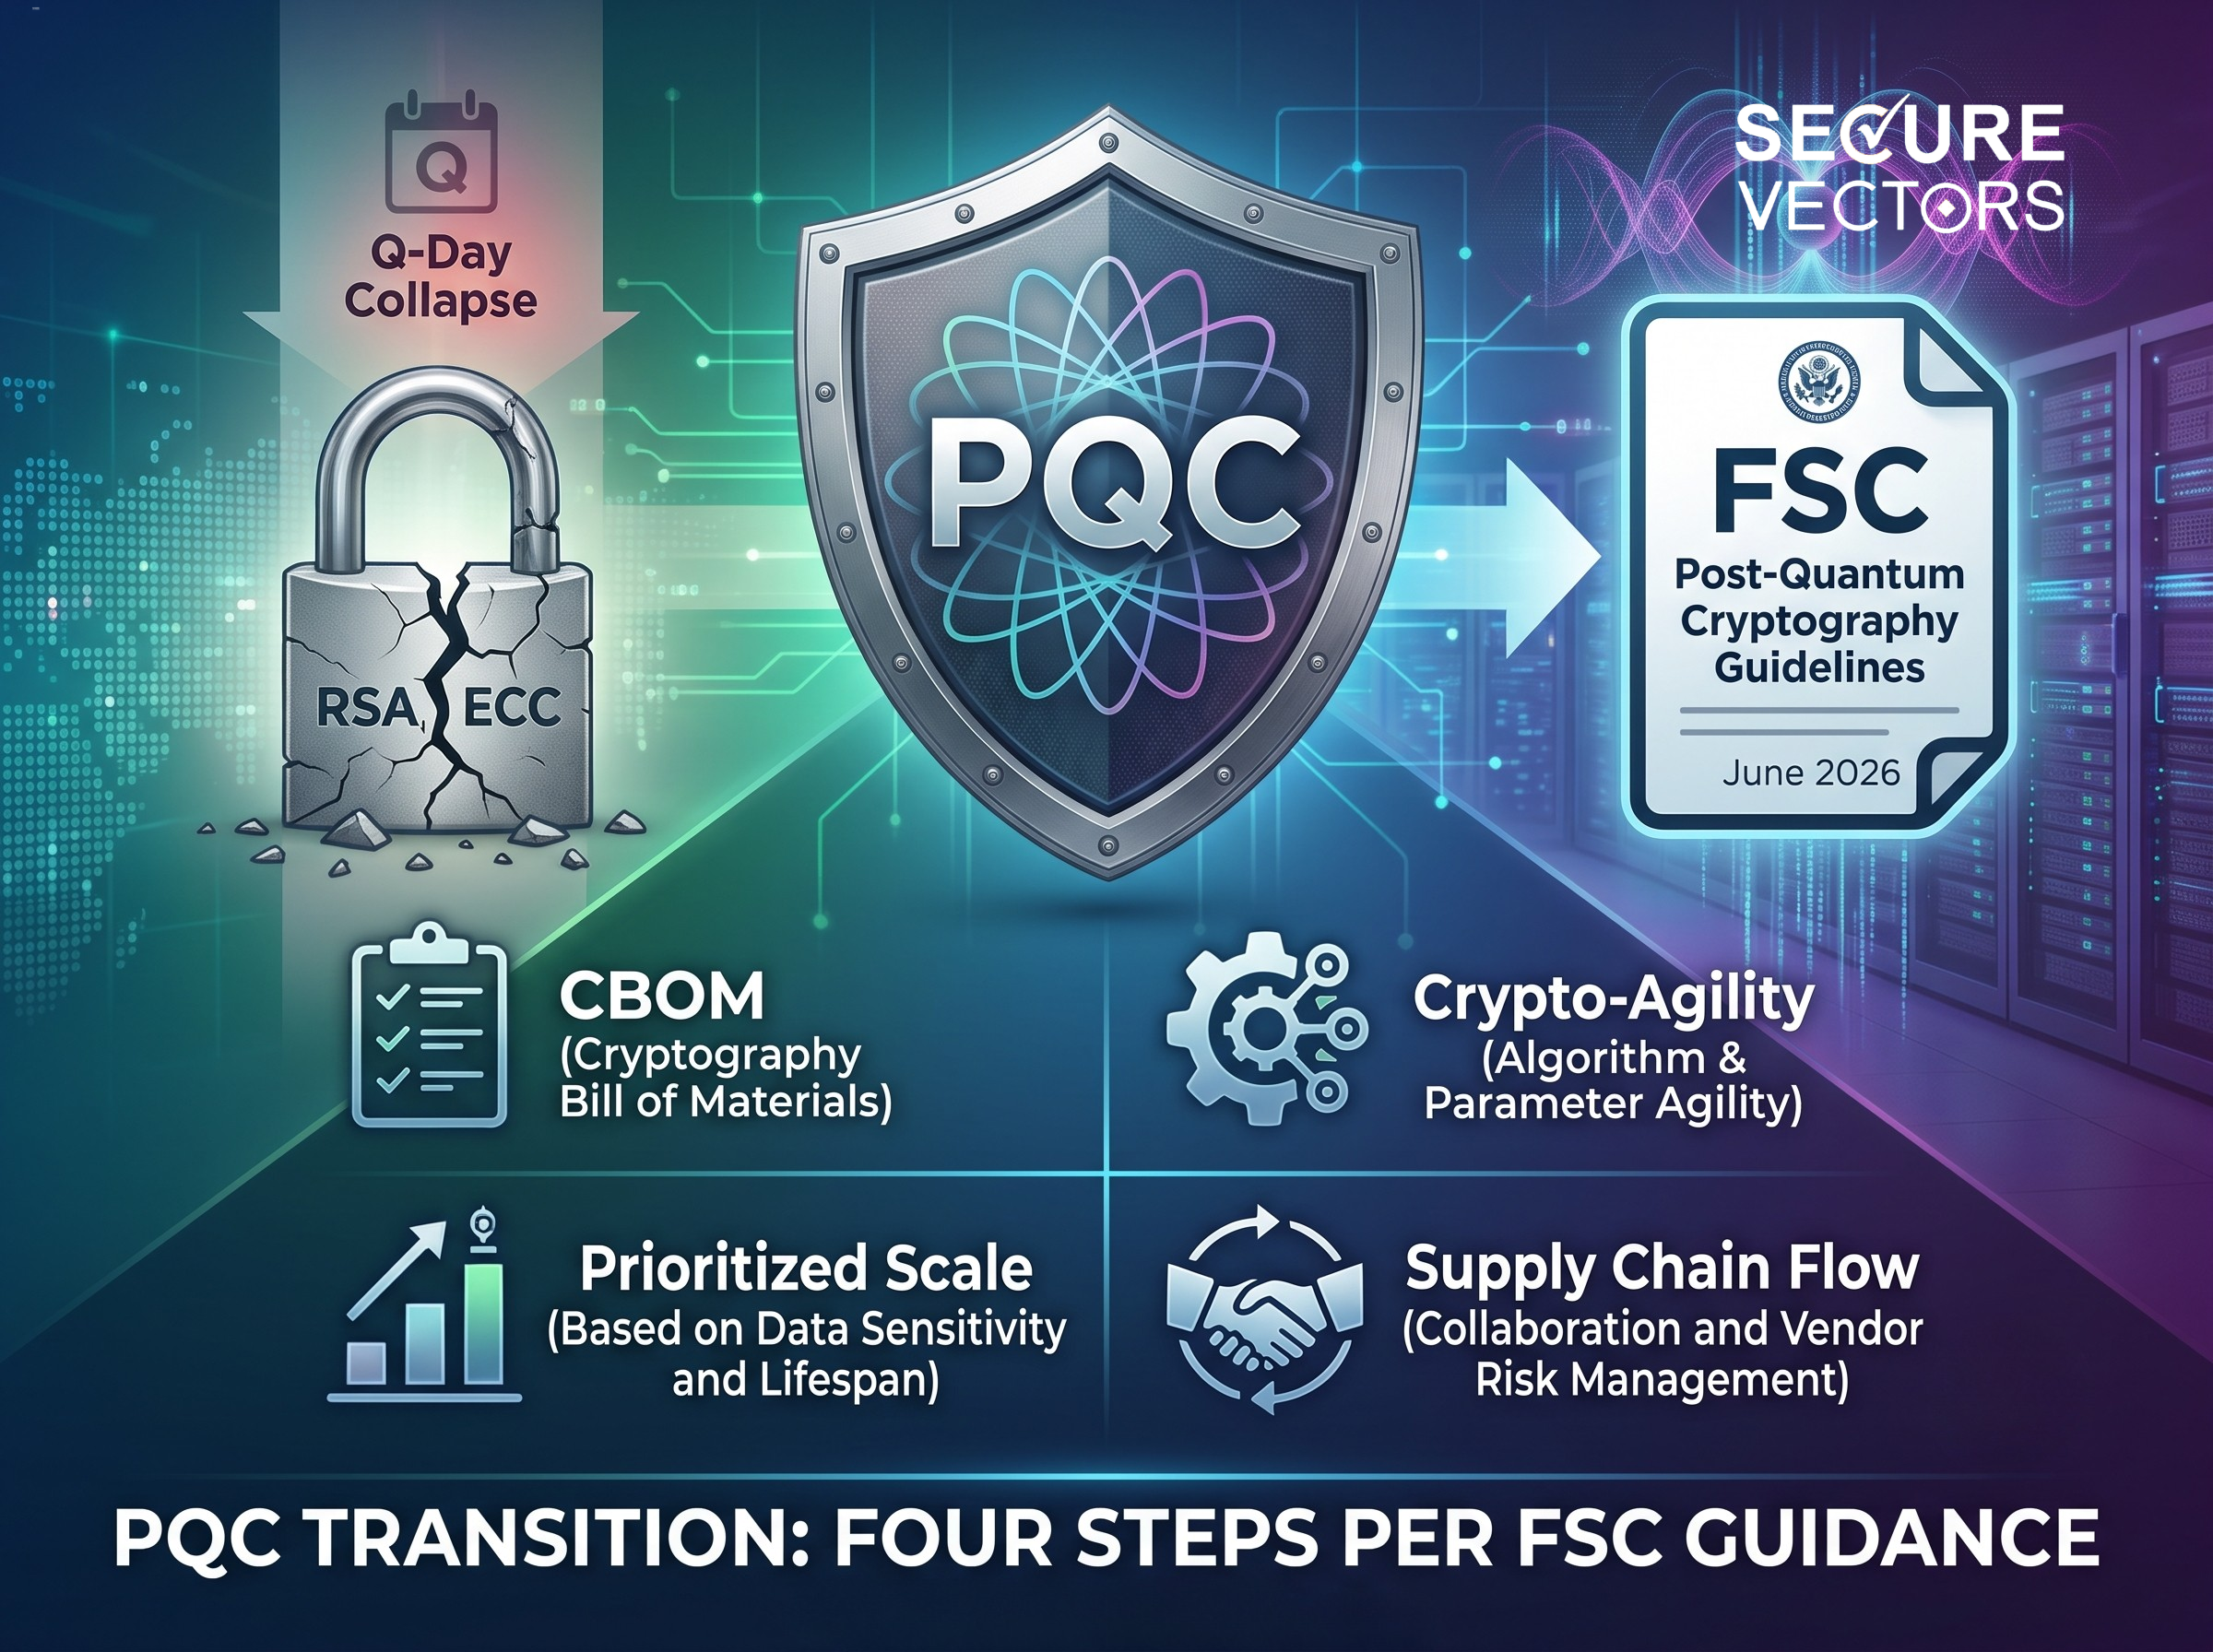
金管會發布《金融業後量子密碼遷移參考指引》,PCI SSC 也開始關注加密資產盤點。掌握 HNDL/TNFL 兩大量子威脅、CBOM 盤點方法與四項前置作業建議,協助企業超前部署 PQC 遷移。
弱點掃描與滲透測試差在哪裡?一次搞懂 PCI DSS 要求 11.3、11.4 的規定頻率、內外部差異,以及如何辨識合格的滲透測試報告,避免稽核時證據不足。
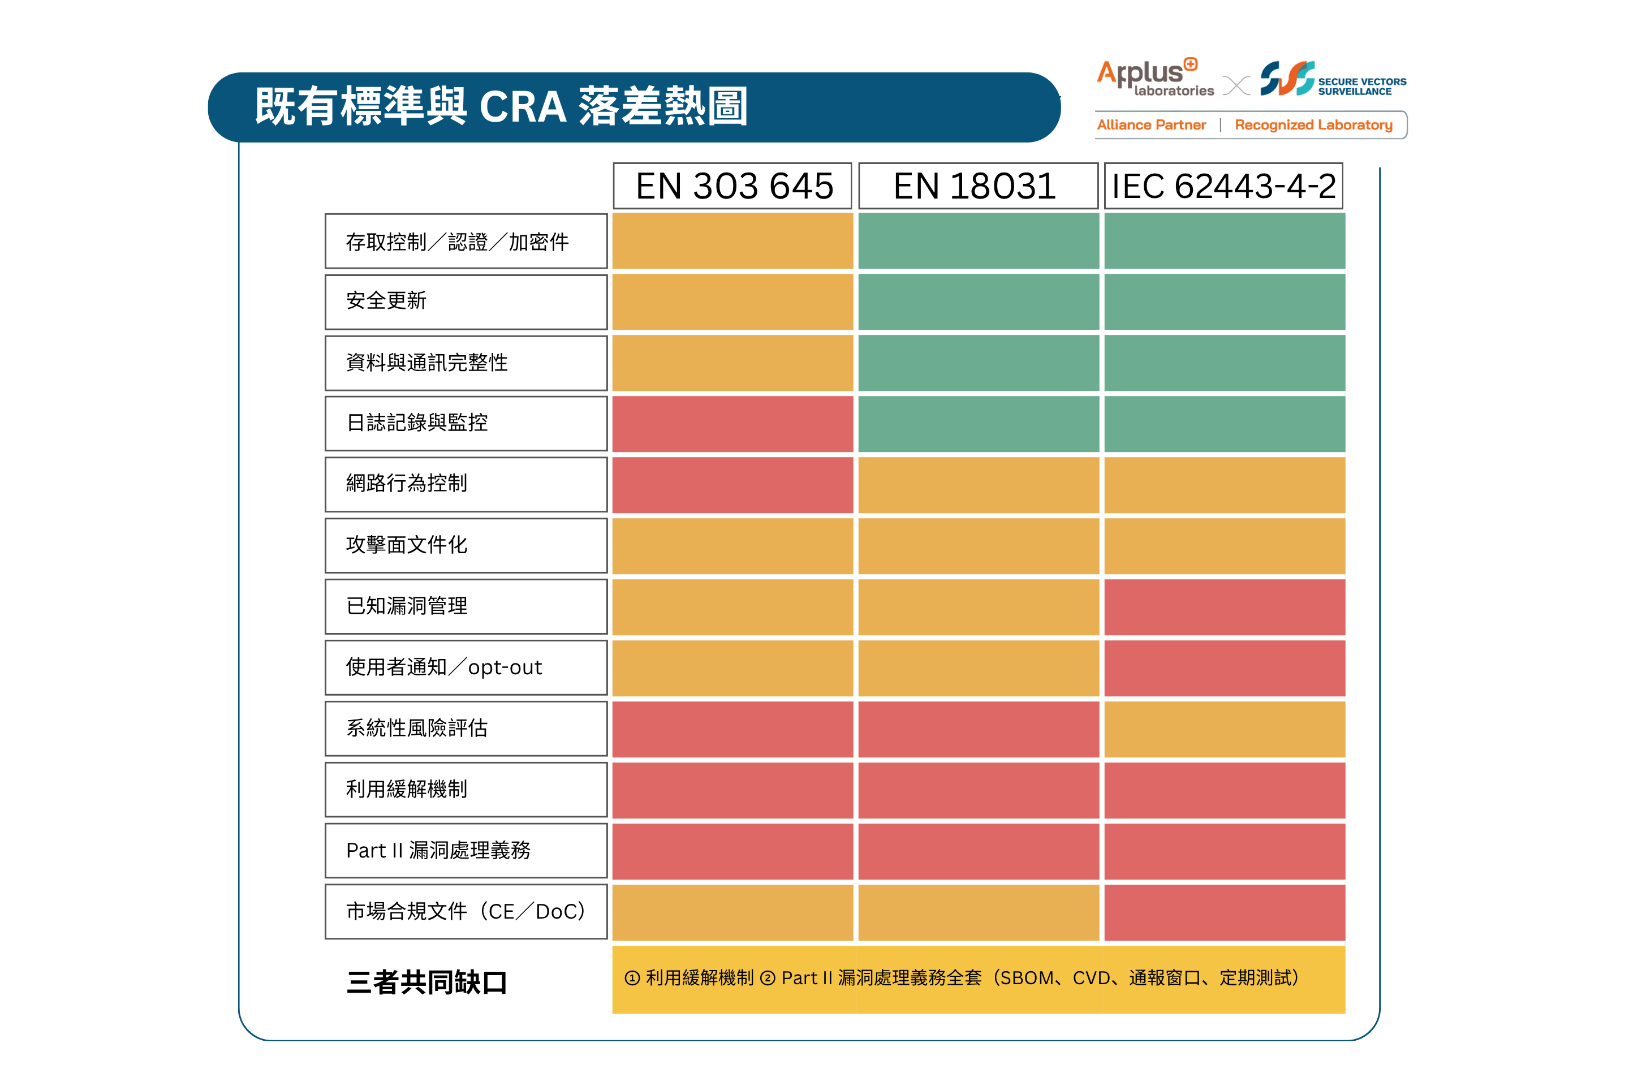
對應 CRA 的協調標準 prEN 40000 系列仍在草案階段,但廠商不必空等。本文以實驗室視角,分析 EN 303 645、EN 18031、IEC 62443-4-2 三份已生效標準各能接多少、還缺什麼,以及所有廠商共通的兩個必補缺口。
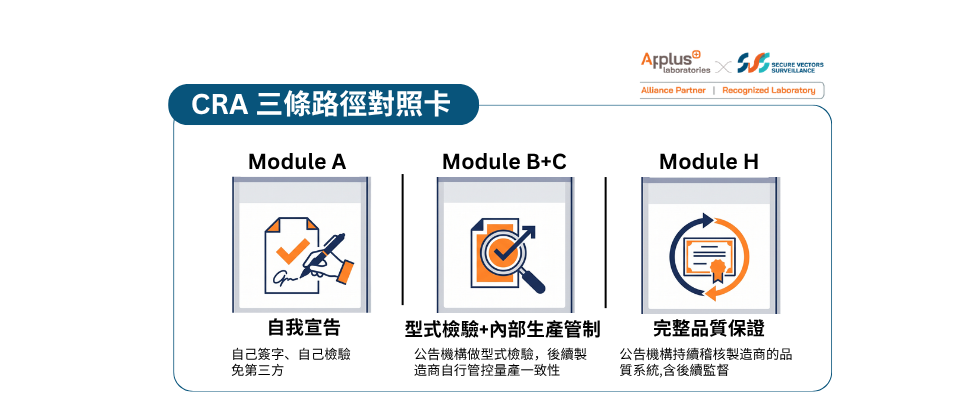
確認產品分級後,如何選擇 CRA 符合性評估路徑?本文以路由器、防火牆、智慧門鈴為例,拆解 Module A、B+C、H 的差異、準備文件與 2026 年公告機構最新排隊現況,幫助台灣製造商提前布局。
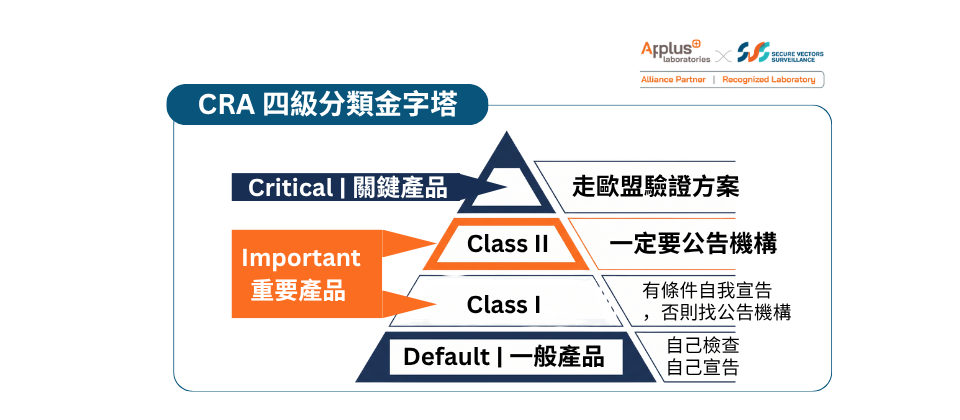
CRA 產品分級怎麼判斷?本文以路由器、防火牆、智慧門鈴為例,拆解一般產品、重要產品 Class I/Class II 的差異與判斷方式,並附上 2026 年最新法規現況,幫助台灣製造商釐清自己的合規義務。
EN 18031認證的SBOM,不完全等於 CRA 的 SBOM。本文從 CRA條文出發,說明 SBOM 的法律定位、prEN 40000 草案協調標準逐條要求,與罰則、通報義務之間的關係。
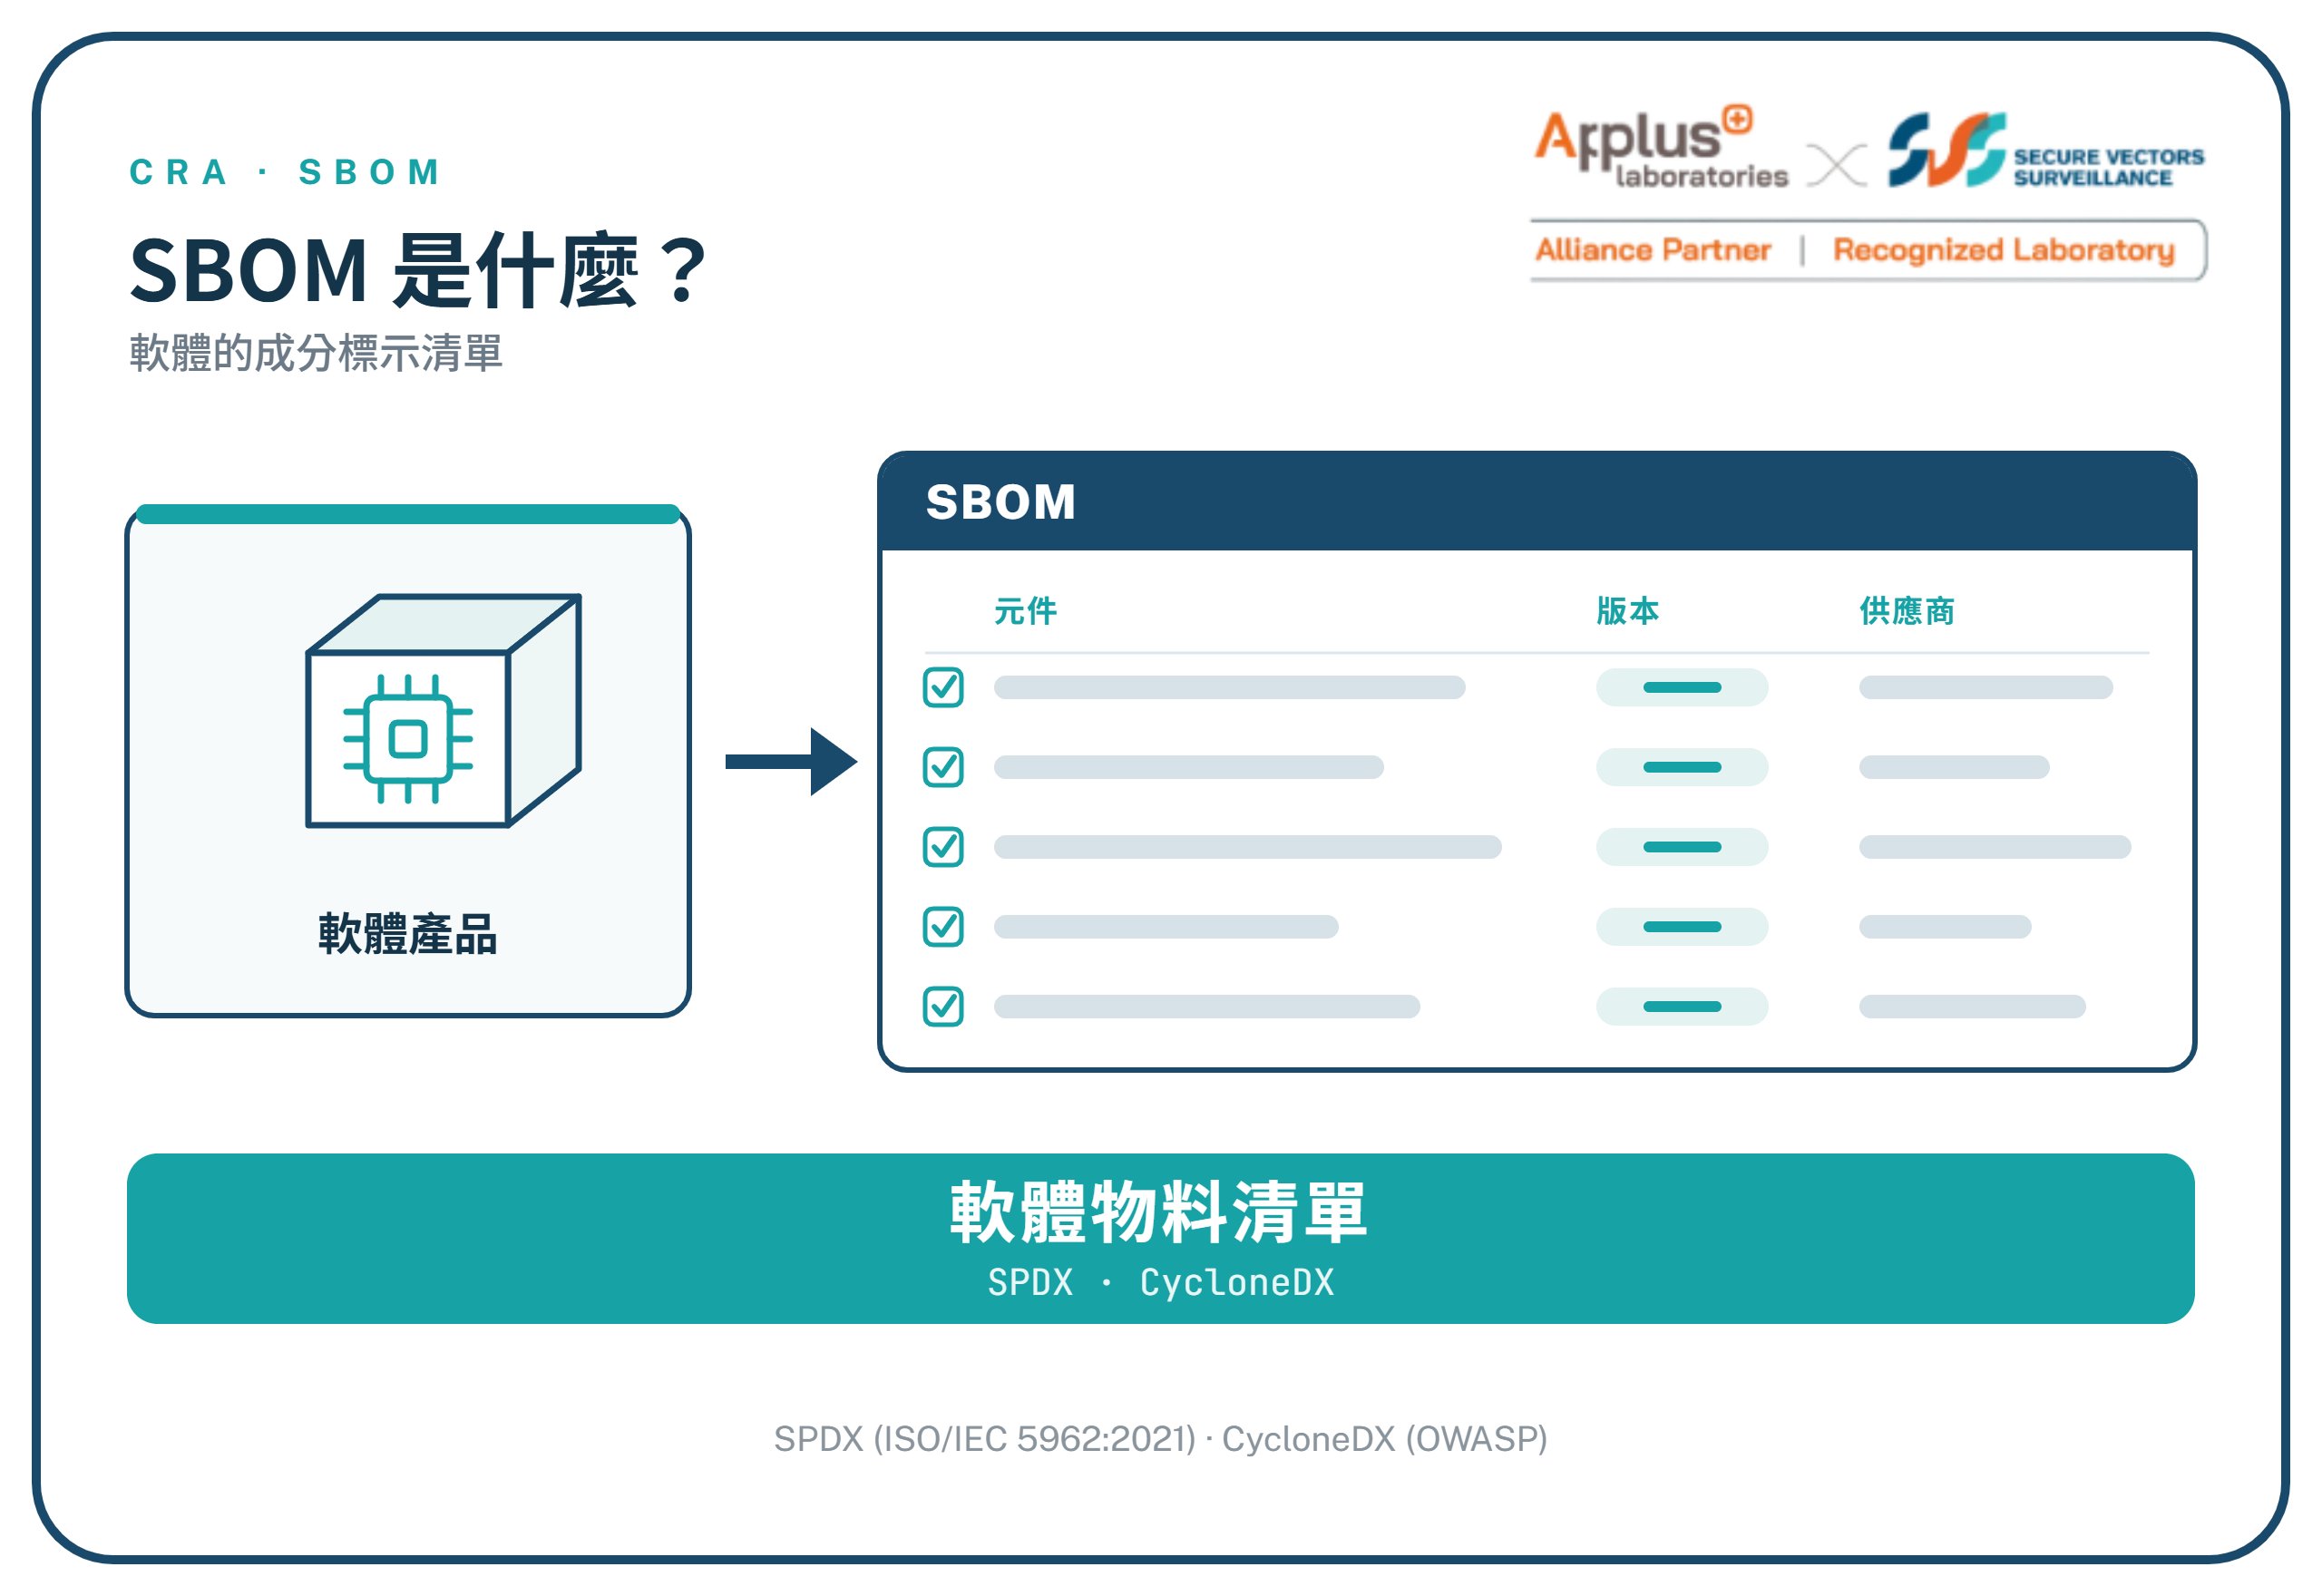
越來越多客戶在合約或資安審查表上要求提供「SBOM」。本文用生活化的比喻說明 SBOM 是什麼、為什麼現在幾乎每個客戶都在問、以及一份真正能用的 SBOM 該包含哪些內容。
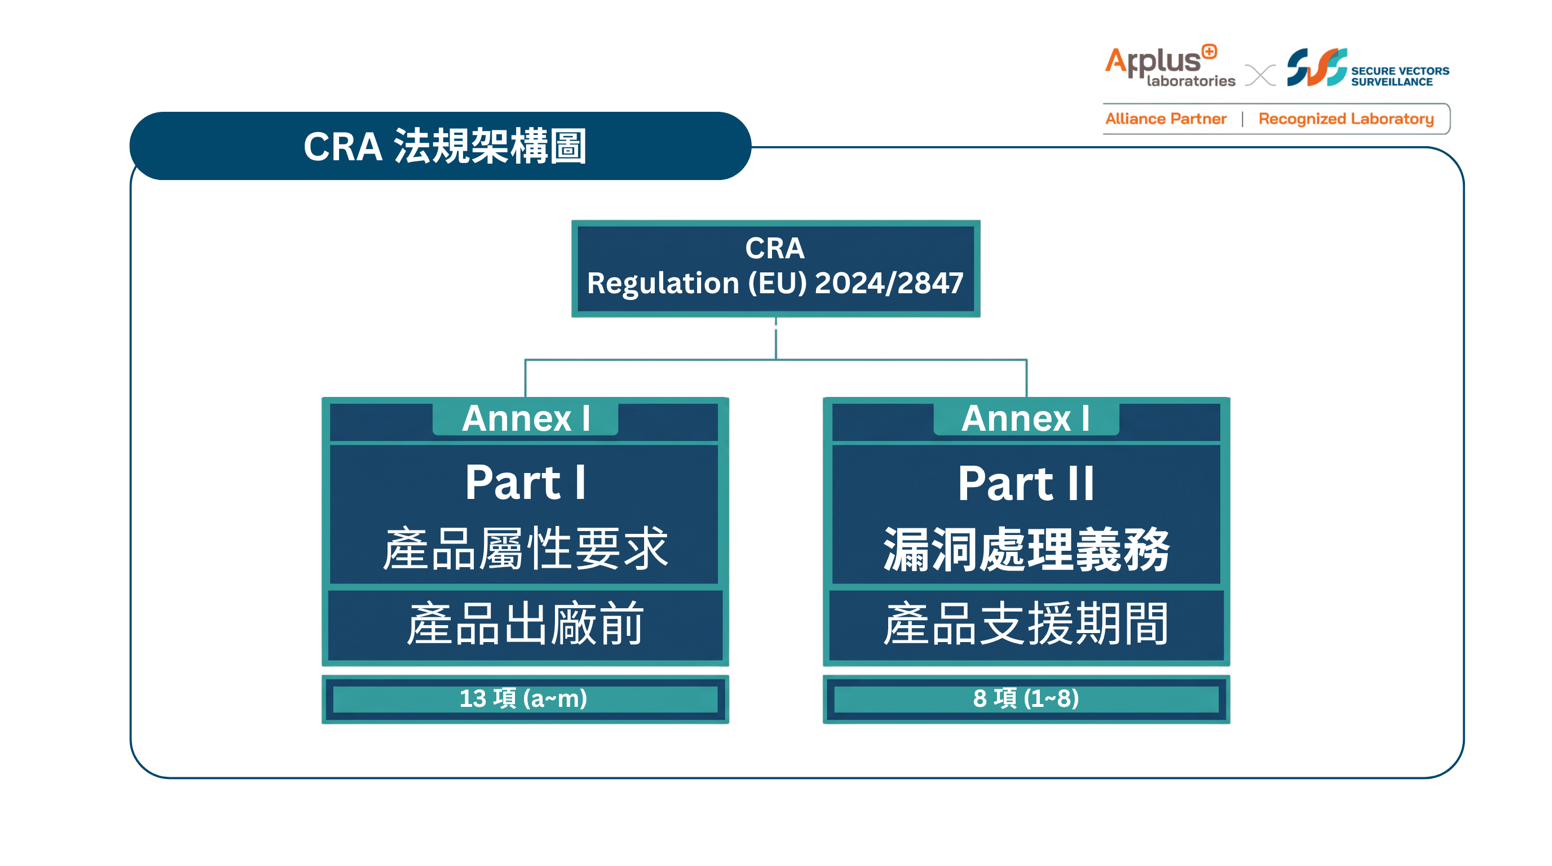
Annex I 是CRA 唯一直接規定「產品要做到什麼」的附件,也是技術文件、CE 標示與罰則共同指向的合規骨幹。本文以實驗室視角拆解 Annex I ——Part I 13 項產品屬性要求與 Part II 8 項漏洞處理義務,以及廠商現階段可做的6個起手式。
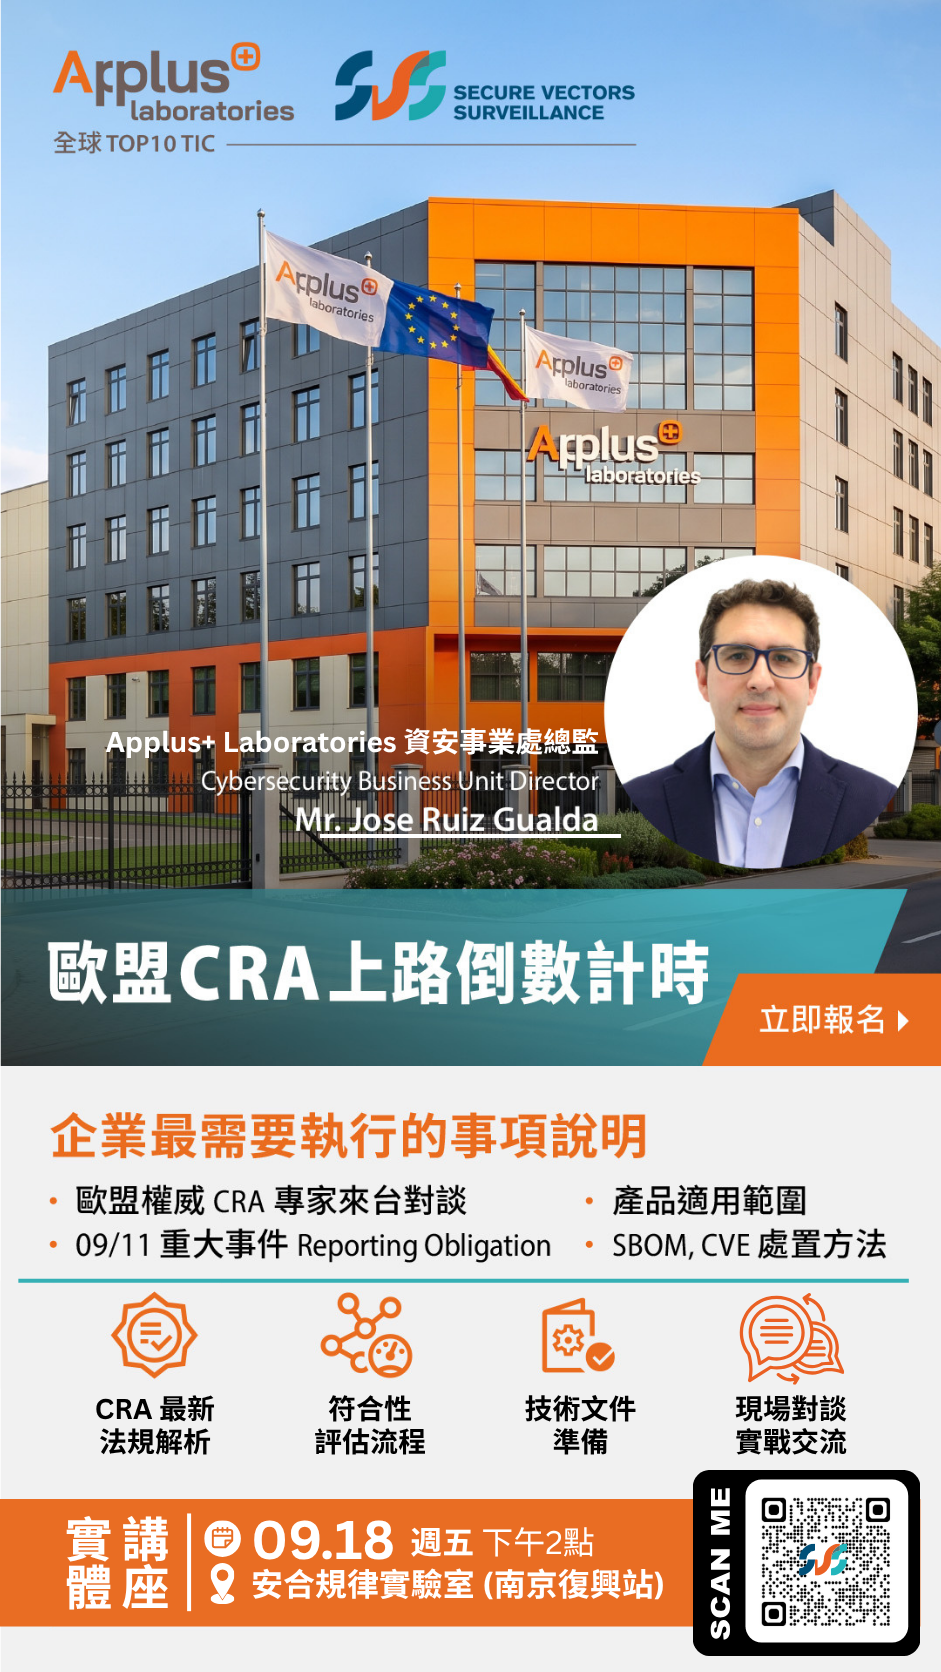
CRA 通報義務已生效,全面適用進入倒數。Applus+ Laboratories 資安事業處總監 Jose Ruiz Gualda 親自來台,分享銷歐產品符合性評估第一線實務,攜手安合規律解析台灣企業下一步。9/18 台北實體場,名額有限。
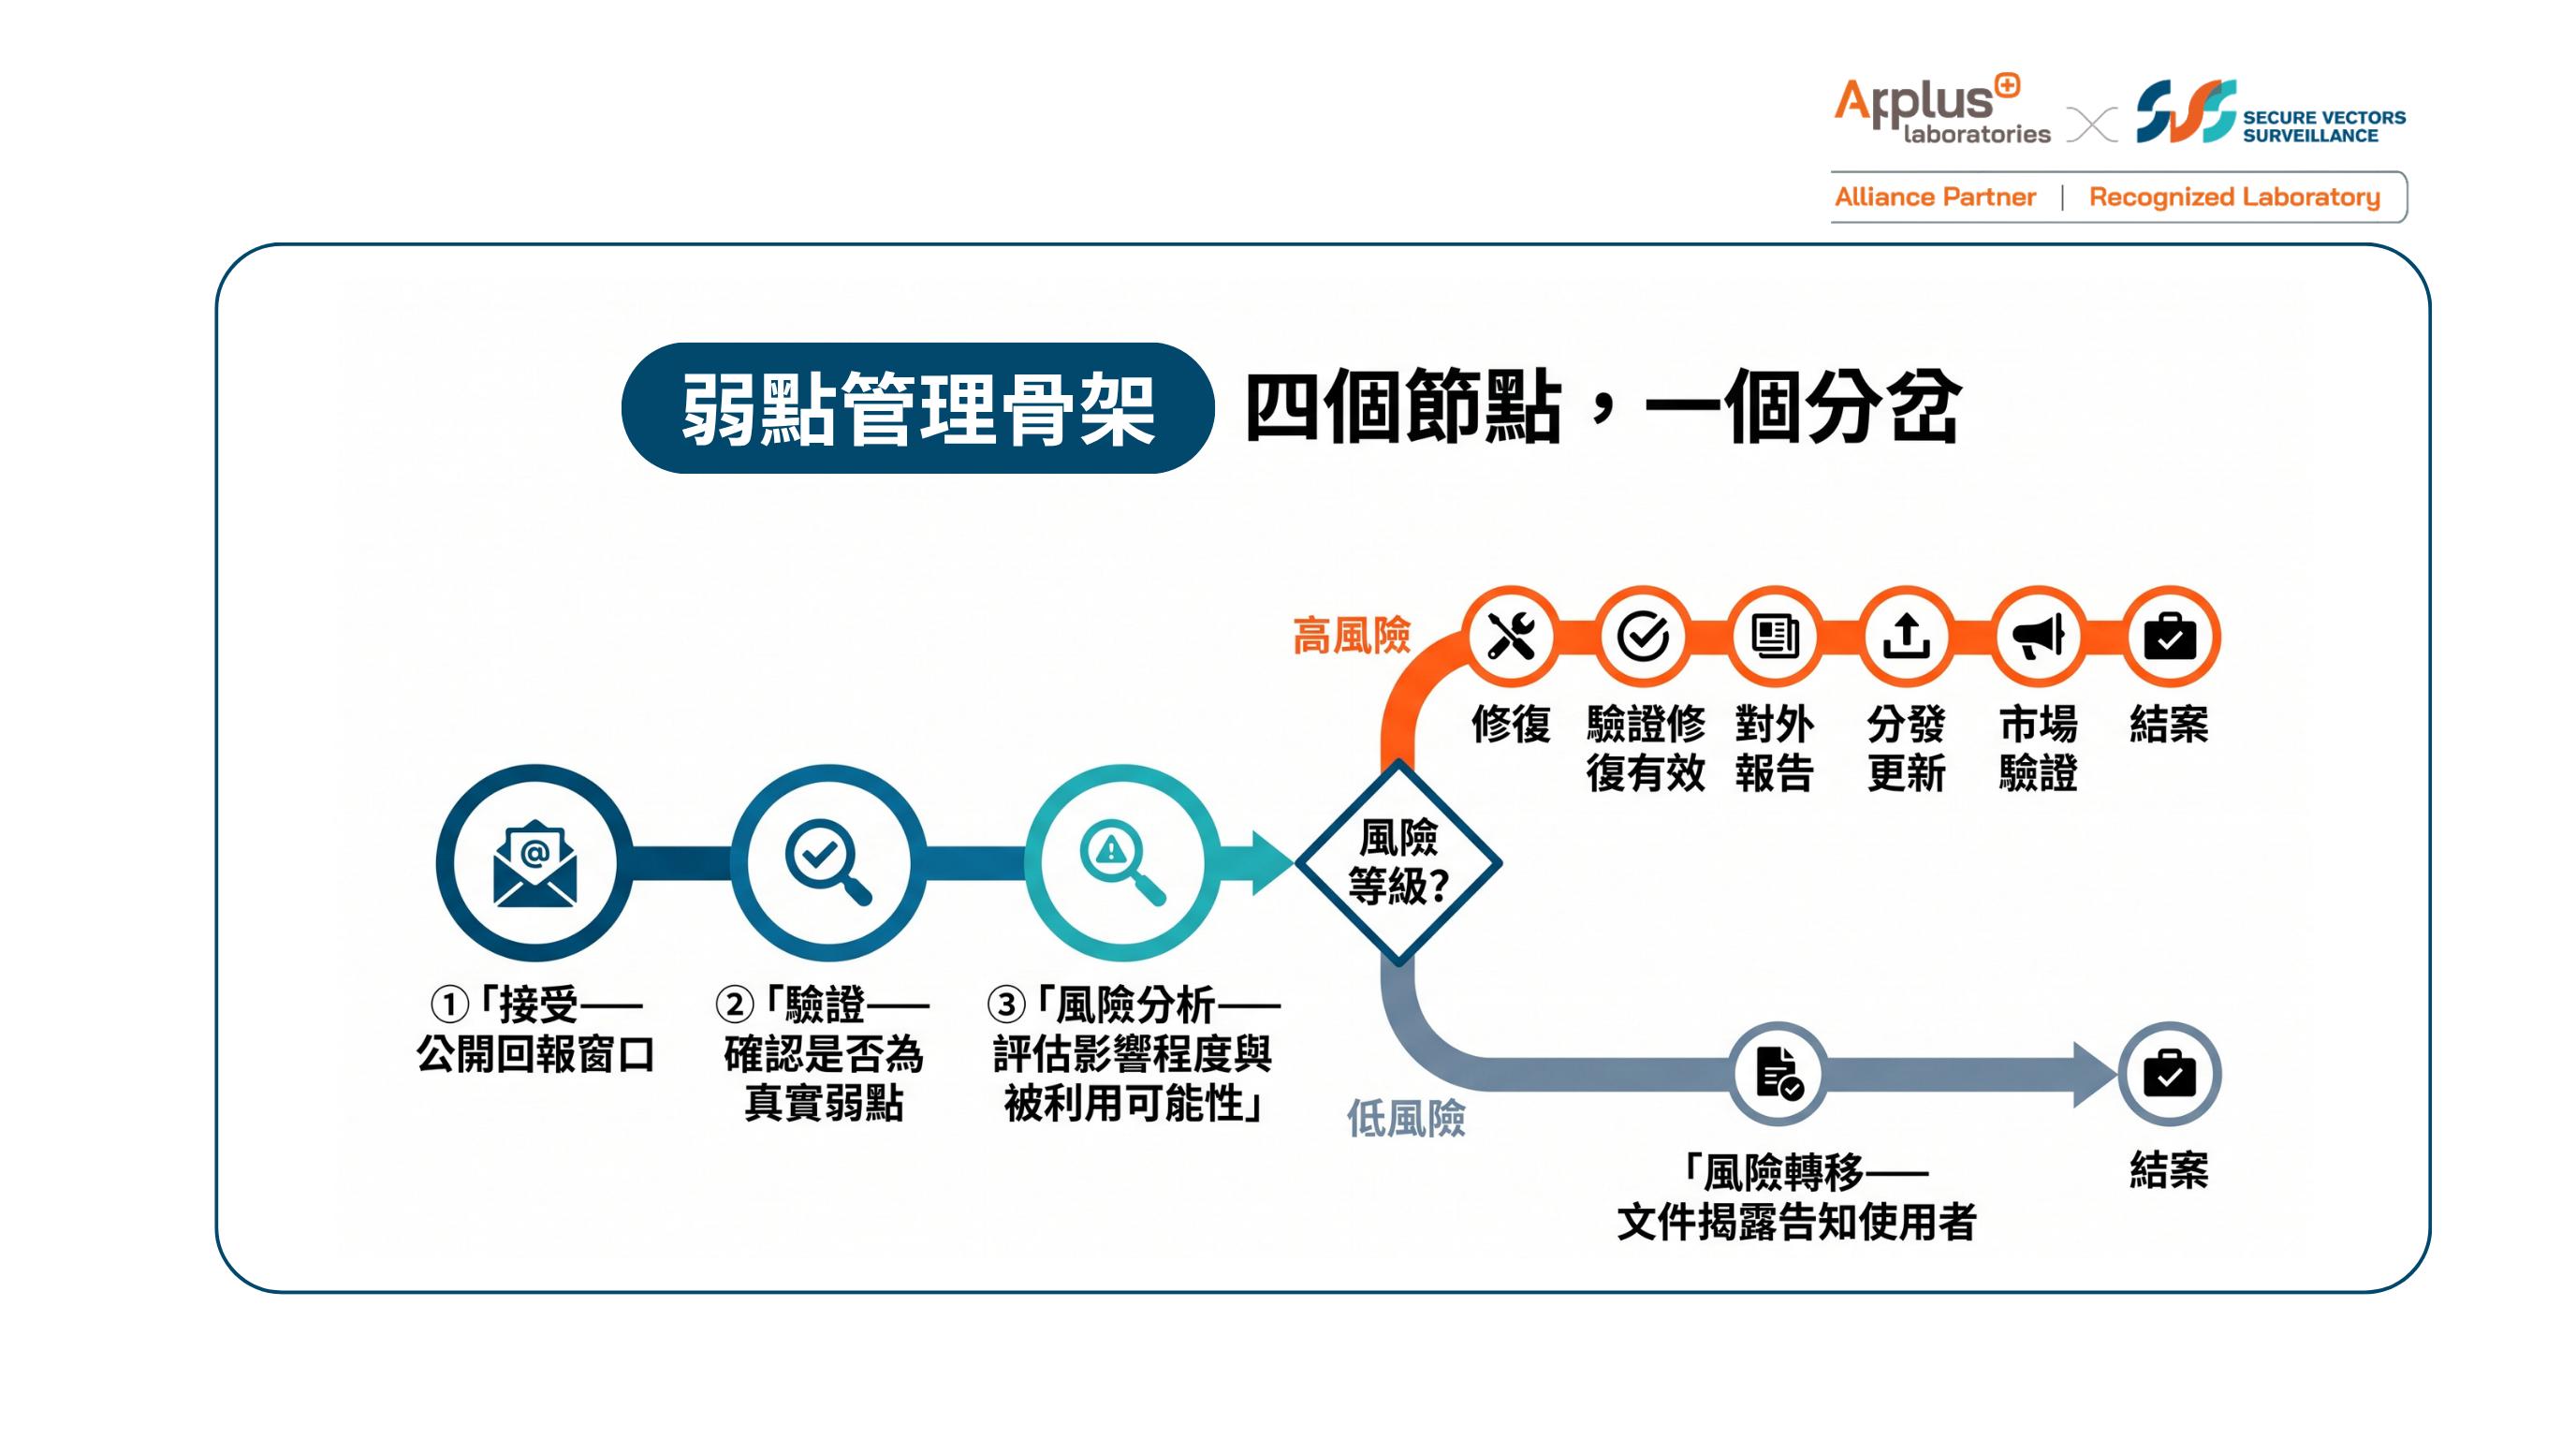
歐盟《網路韌性法案》(CRA)Article 14 的 24 小時/72 小時通報時限,考驗的是企業內部有沒有一套接得住的流程。本文拆解弱點管理內部 SOP 骨架、通報平台與客戶通知的分工,以及製造商常見的幾個盲點。
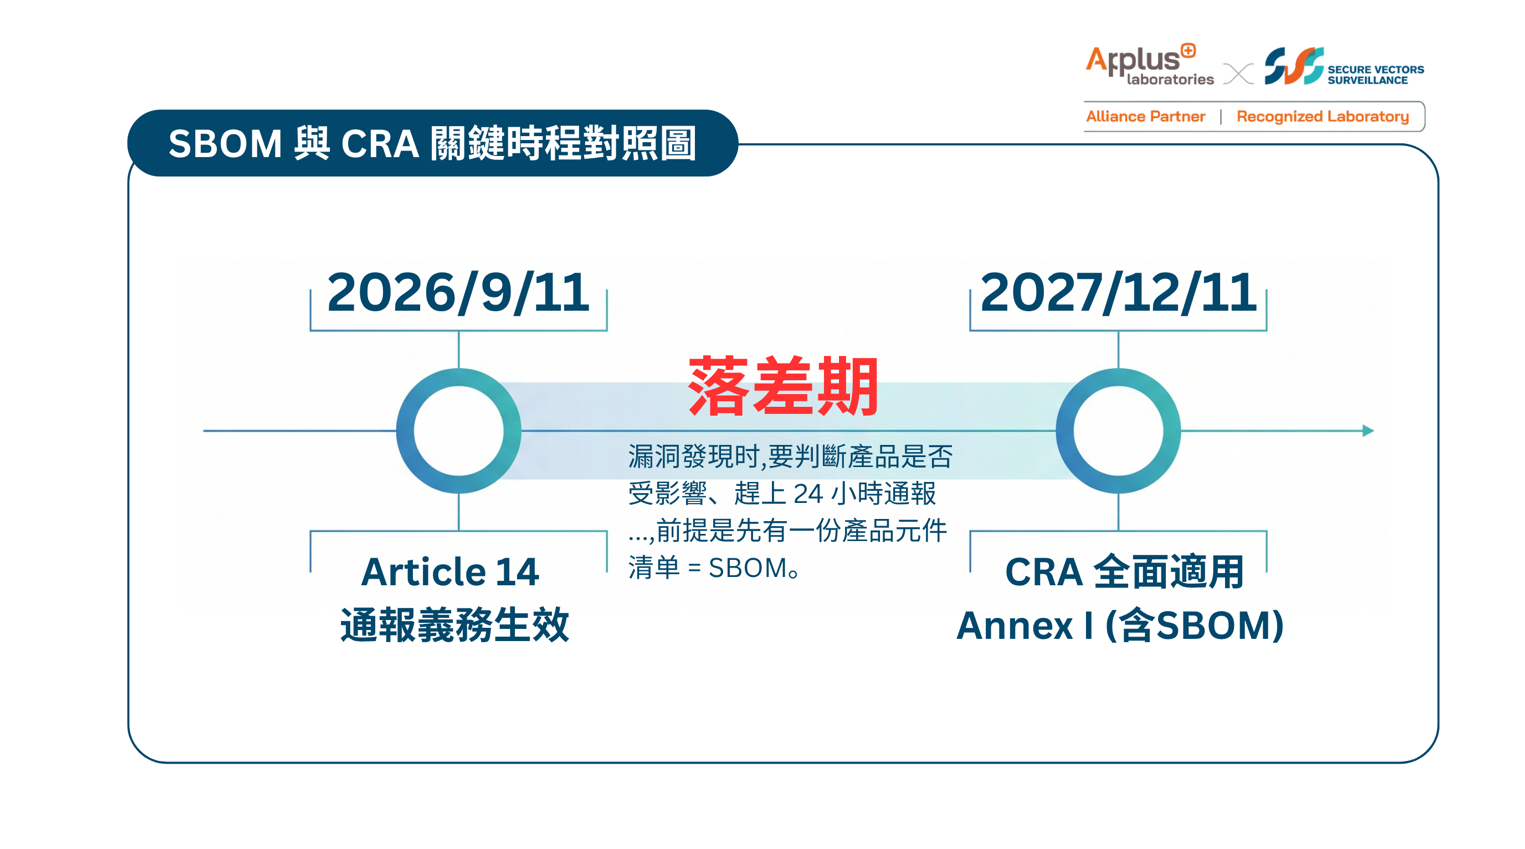
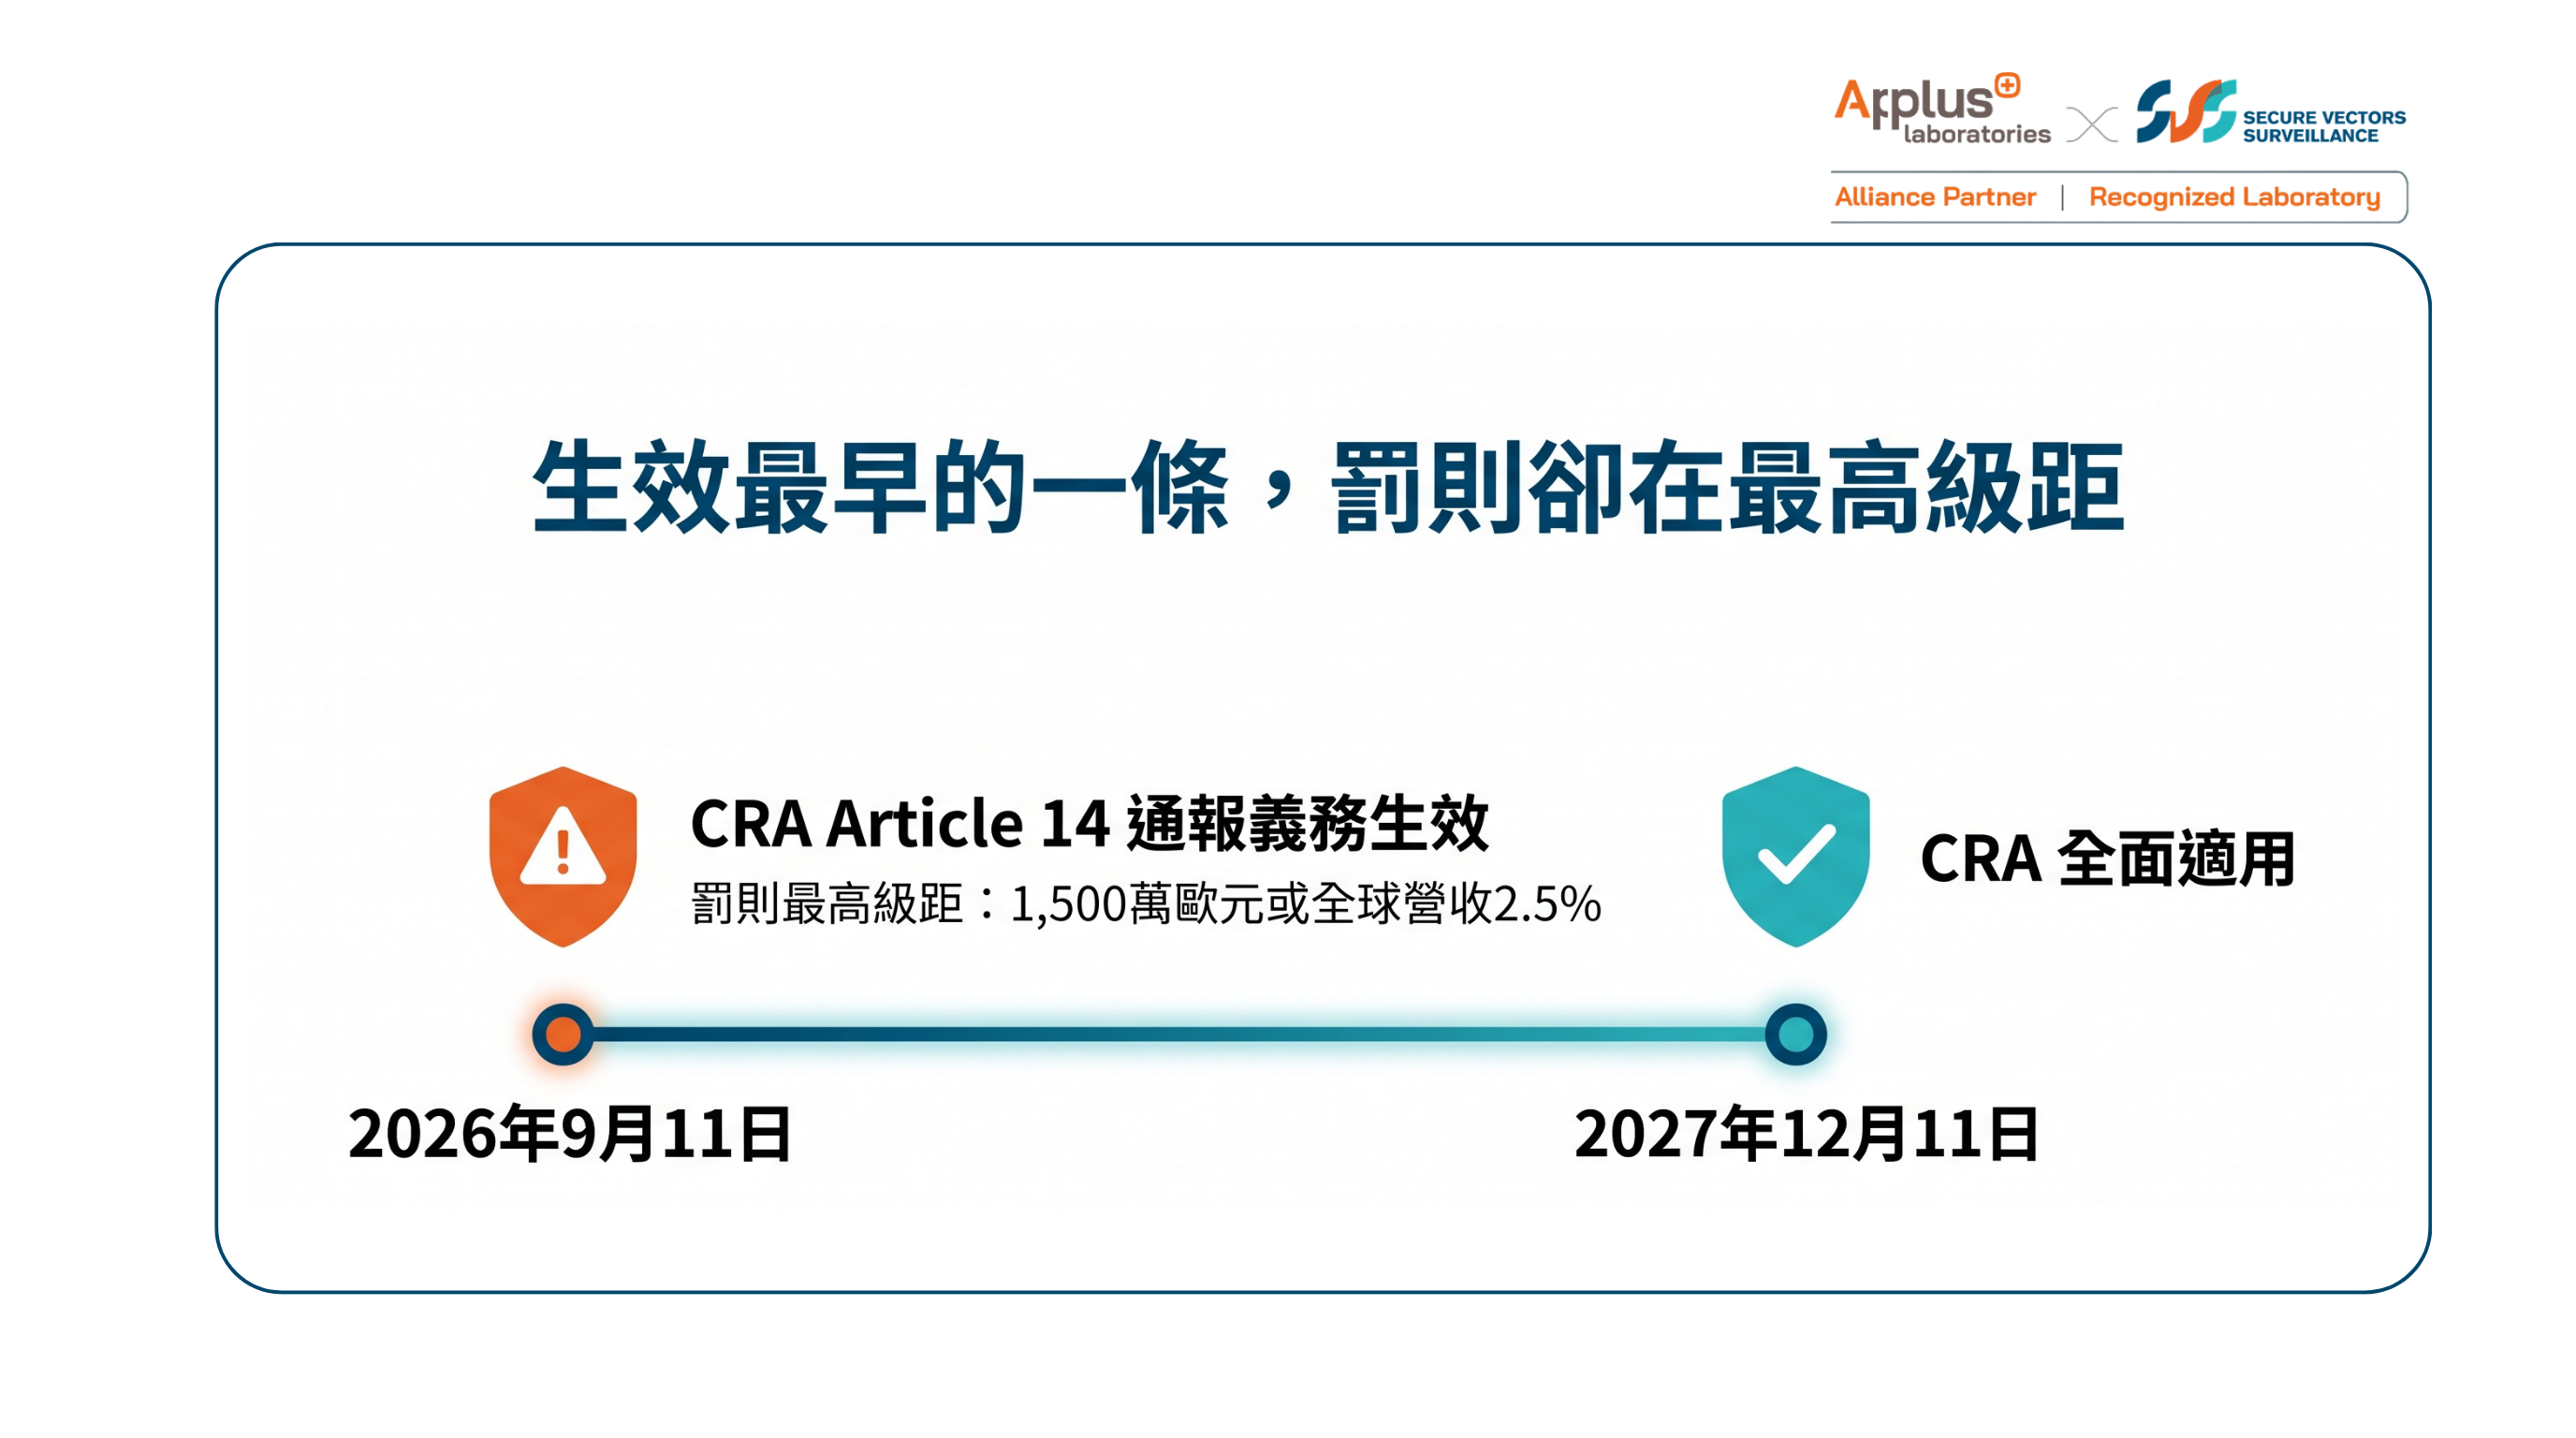
歐盟《網路韌性法案》(CRA)Article 14 於 2026 年 9 月 11 日生效,早於 2027 年 12 月 11 日的全面適用日。本文解析積極被利用弱點與嚴重資安事故的通報義務、24 小時/72 小時/14 天/一個月的官方時限、最高罰則級距,以及製造商常見的誤解。
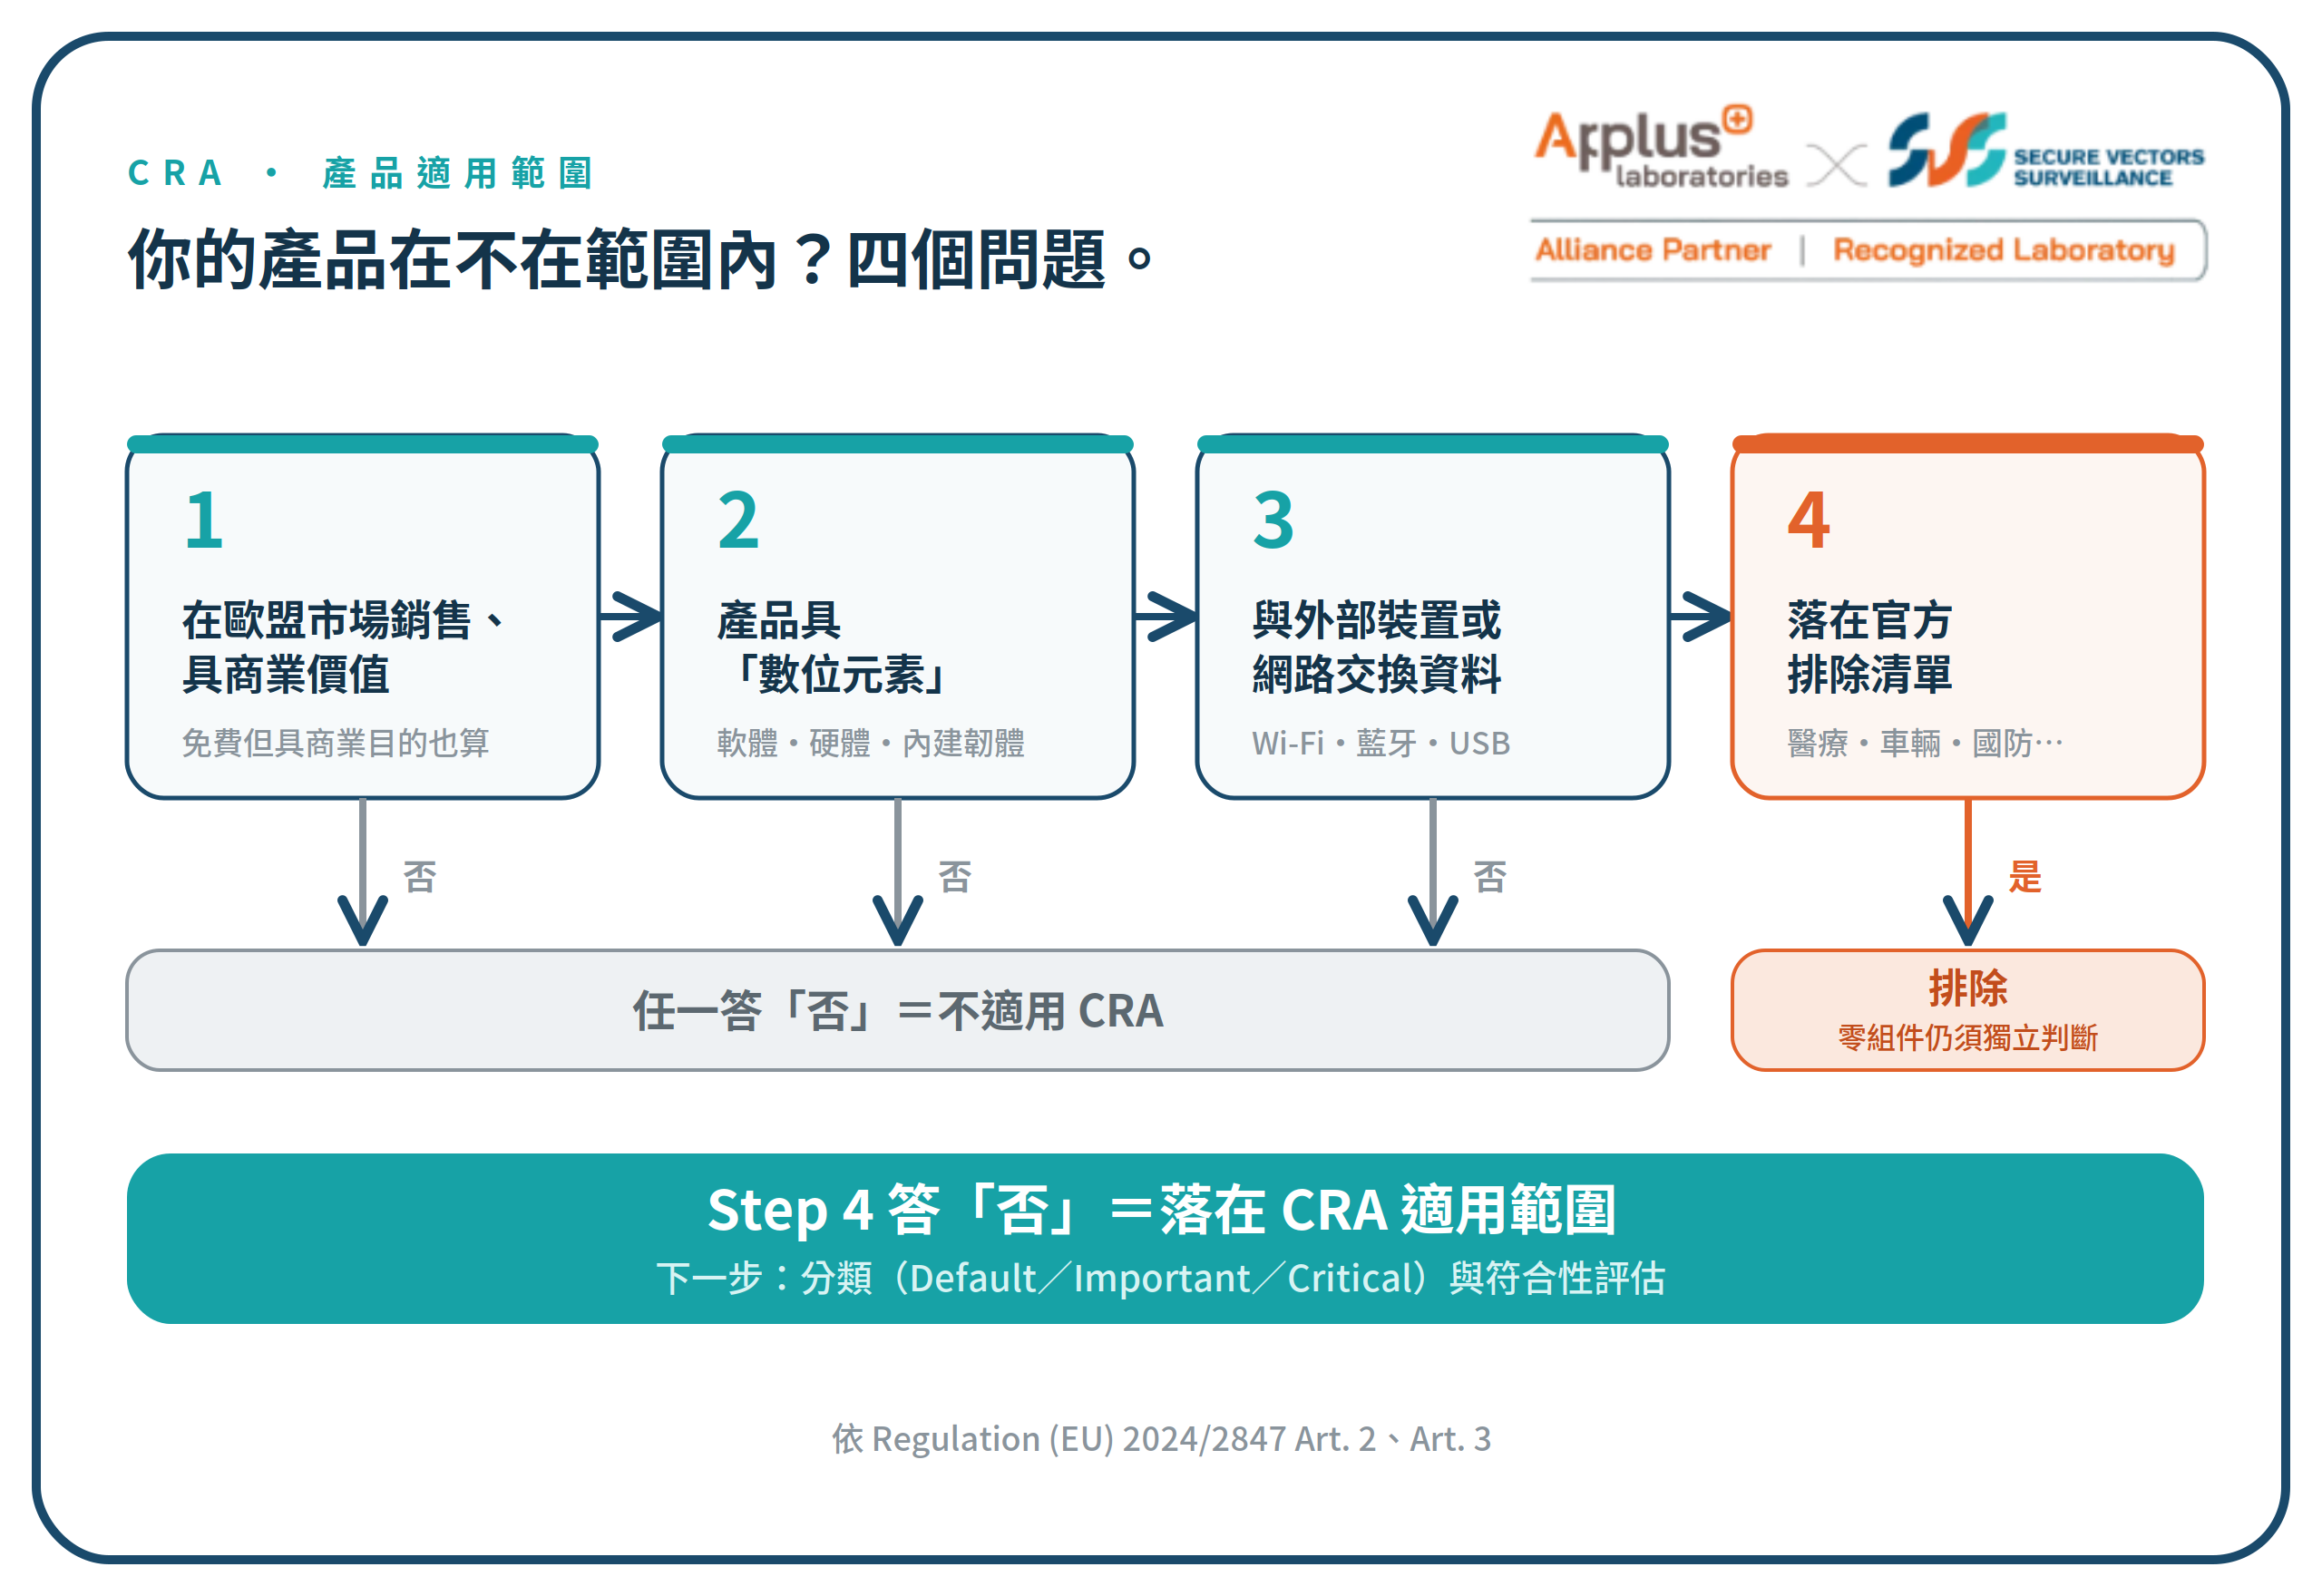
歐盟《網路韌性法案》(CRA)並非所有賣進歐盟的產品都適用。四步判定法搭配半導體、無線通訊模組、SaaS 與車用 T-Box 案例解析,並說明「已被 RED 覆蓋」為何不等於「被 CRA 排除」。
EU Cyber Resilience Act 上路進入倒數,罰款最高可達全球營收的 2.5%。EN 18031 三個部分實際測什麼,以及為何等到 2027 年才動作已經太遲。
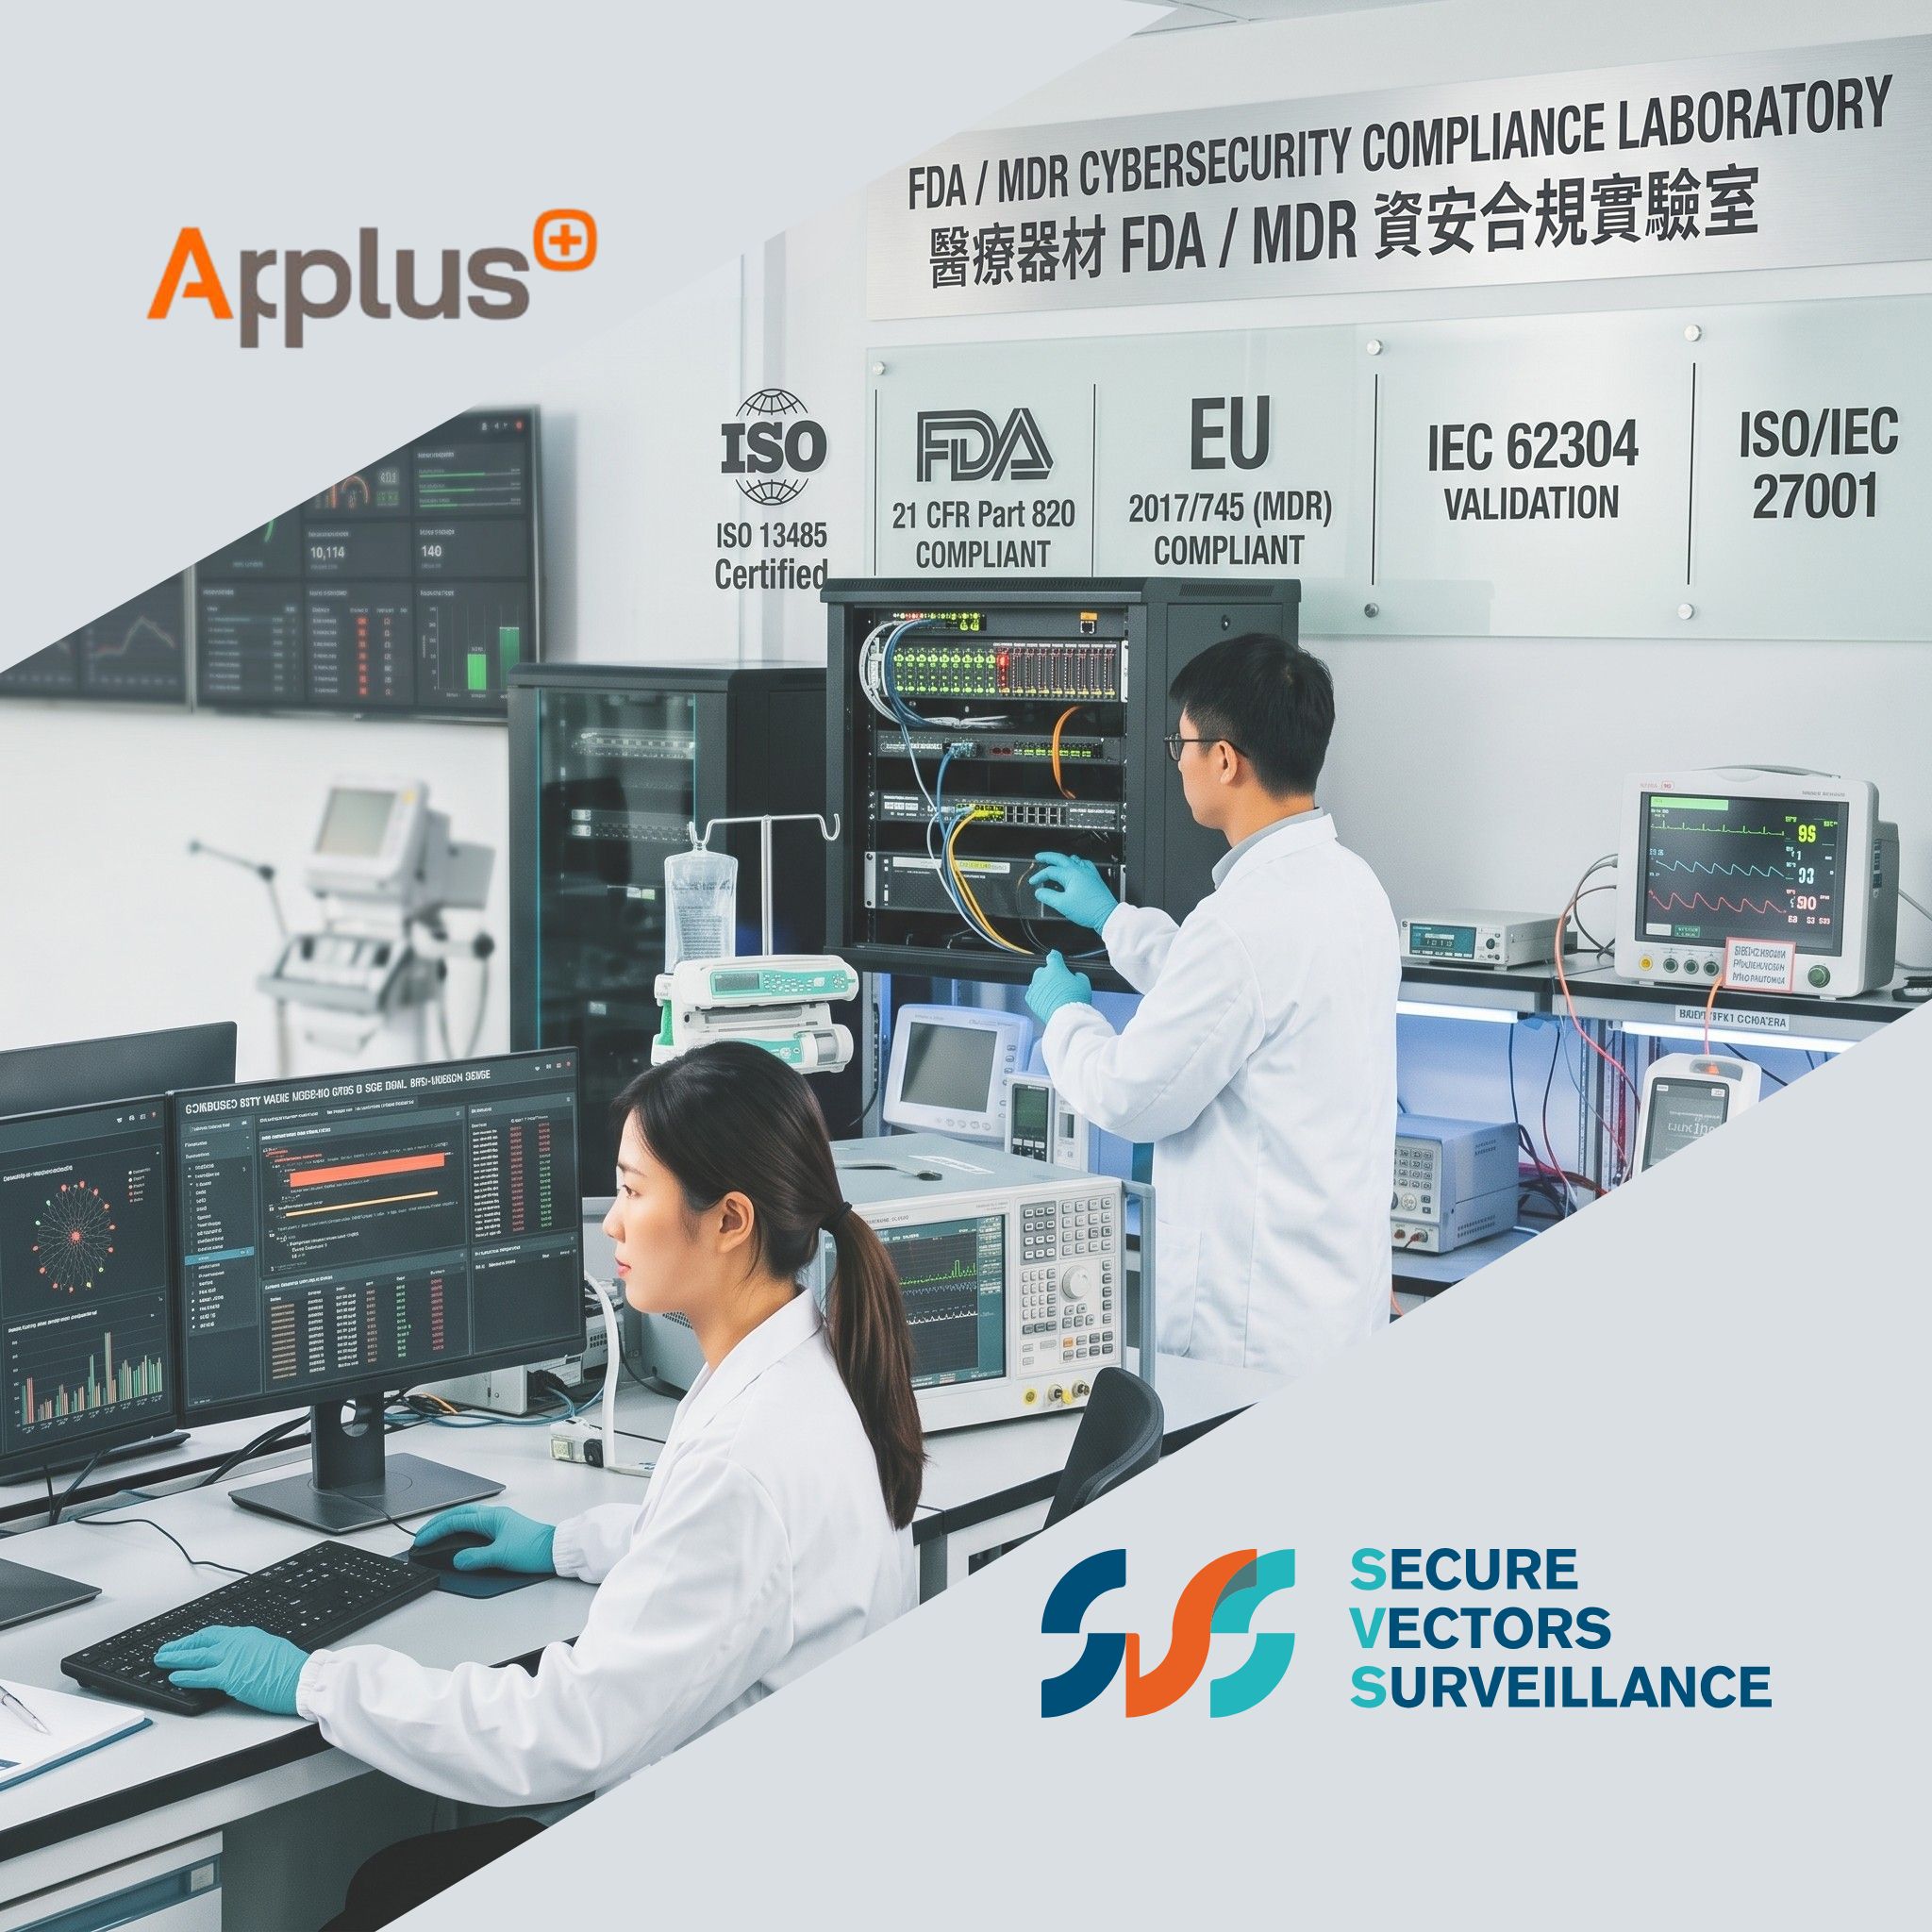
隨著美國 FDA、歐盟 MDR、CRA 與台灣 TFDA 持續提高資安要求,SV Surveillance 與 Applus+ Laboratories 在台建置資安實驗室,協助醫療器材製造商通過資安驗證。
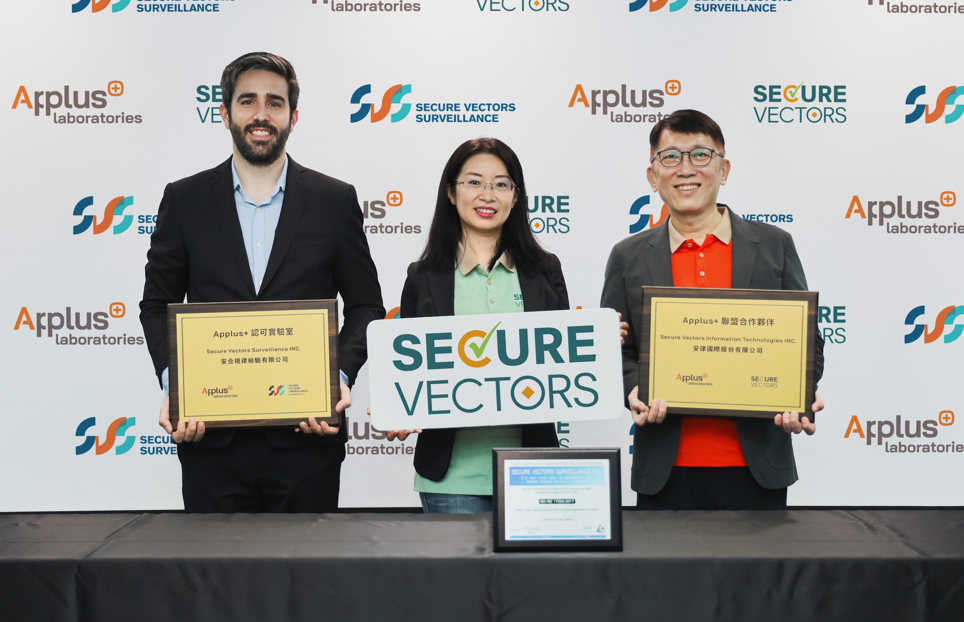
Secure Vectors Surveillance 與 Applus+ Laboratories 締結聯盟,成為獲認可的資安實驗室,於台灣提供完整 EN 18031 測試與一站式 CRA 合規路徑。(iThome 報導)
6 月 29 日,Secure Vectors Surveillance 與 Applus+ Laboratories 正式簽署聯盟:台灣醫療器材製造商自此可在本地完成從 QMS、資安測試到歐盟驗證機構審查的完整流程。
prEN 40000-11:2026 為含 Security Box 的硬體裝置提供一條調和化的 EU CRA 符合性路徑:適用範圍、十八大要求群組,以及既有證據的重複運用。
台灣首場由歐盟驗證機構 Applus+ Laboratories 親自授課的培訓 — 第一線的 CRA、MDR 與 ISO 13485 實務。
現場提供一站式 MDR / FDA 醫療器材資安顧問諮詢 — 歡迎帶著您的產品問題前來。
ISO 13485 是什麼、醫療器材廠商為何需要它、五步驟驗證流程,以及對這項標準常見的誤解。
2026 年 9 月起,EU Cyber Resilience Act 第 14 條的事件通報將成為強制義務。兩項觸發條件、通報期限,以及應通報的對象。
Applus+ Laboratories 上海實驗室通過 EMVCo 現場稽核,新增非接觸式(C-8)測試項目 — 為亞太終端設備製造商提供具認可資格的驗證途徑。
自 2025 年 8 月 1 日起,於歐盟銷售的無線電設備均須符合 RED 資安要求。適用對象、EN 18031,以及未及時因應時的處理方式。